Skimming de cartões no WooCommerce: detetar malware no checkout
Skimming de cartões no WooCommerce esconde-se no checkout. Como encontrar o script, onde se esconde, o que fazer nas primeiras horas, as 72 horas do RGPD e a prevenção.
Também em: English Deutsch Français Español Italiano Polski Türkçe

Se os clientes dizem que o cartão foi utilizado indevidamente depois de comprarem na sua loja, ou se o seu prestador de pagamentos começa a fazer perguntas, não comece por iniciar sessão e olhar para o checkout. O skimming de cartões no WooCommerce foi concebido para ficar invisível para si. Teste o checkout como o faz um cliente e depois procure nos locais onde o script se pode esconder.
Este guia segue a ordem de trabalho: detetar, localizar, conter, tratar a obrigação do RGPD e, por fim, evitar que volte a acontecer.
Como funciona o skimming de cartões no WooCommerce e porque é que o dono da loja não o vê
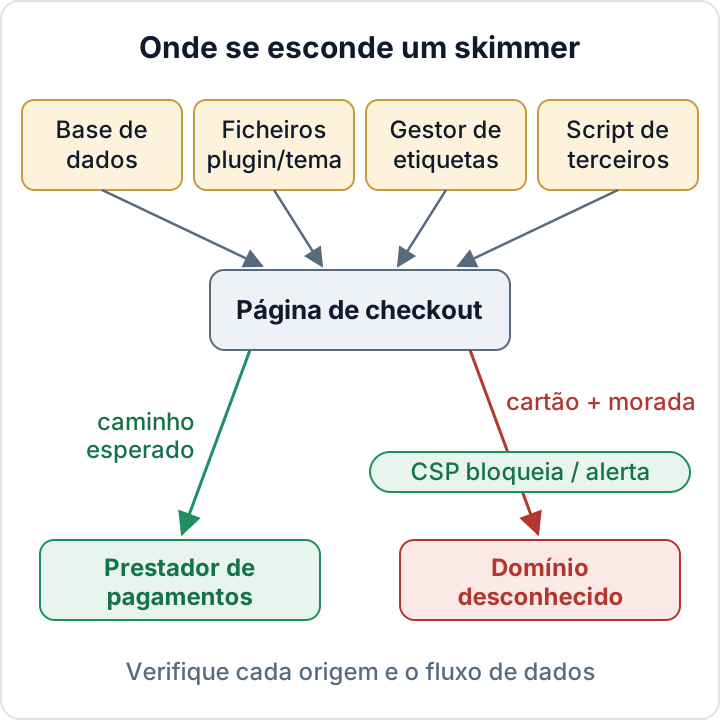
Um skimmer é um pequeno excerto de JavaScript injetado. Lê o que o cliente escreve nos campos do checkout (nome, morada, email e, se os campos do cartão estiverem na sua página, os dados do cartão) e envia uma cópia para um domínio controlado pelo atacante. A encomenda continua a ser concluída. A página tem o aspeto e o comportamento habituais, por isso ninguém se queixa da loja em si.
Os skimmers são, em regra, condicionais. Muitos só correm no URL do checkout e apenas para visitantes sem sessão iniciada. Alguns só correm uma vez por visitante ou navegador, de modo que a mesma pessoa nunca vê o comportamento duas vezes. O código costuma estar ofuscado ou ter um nome de aspeto inofensivo, como um excerto de analítica, um carregador de CDN ou um ficheiro jQuery.
Por isso, um administrador a olhar para o checkout não prova nada. Os primeiros sinais vêm normalmente de fora. Vários clientes que compraram na sua loja comunicam fraude com o cartão, o prestador de pagamentos envia uma pergunta, ou aparece um domínio desconhecido nos pedidos de rede do checkout.
Se o pagamento for tratado por inteiro na página do prestador, um skimmer no seu site tem muito menos para ler. Menos não é nada. Ainda pode copiar nome, morada e email. Também pode injetar um formulário de cartão falso que recolhe os dados antes de enviar o cliente para o passo de pagamento verdadeiro.
Verifique o checkout como um cliente: liste todos os scripts nas DevTools
Abra uma janela privada do navegador e não inicie sessão. Coloque um produto real no carrinho e vá para o checkout. Antes de a página do checkout carregar, abra as DevTools (F12), mude para o separador Network, assinale Preserve log e filtre por JS e depois por Fetch/XHR.
Preencha o checkout com dados de teste, mas não introduza dados reais de cartão. Observe que pedidos são disparados enquanto escreve e passa de campo em campo, porque os skimmers enviam muitas vezes os dados quando um campo muda ou quando o formulário é submetido. Se o seu prestador tiver modo de teste e puder fazer uma encomenda de teste, verifique também a página de encomenda recebida.
Anote todos os anfitriões que carregam um script ou recebem um pedido e classifique cada um como:
- O seu próprio domínio
- O seu prestador de pagamentos
- Um fornecedor conhecido que escolheu (analítica, chat, banner de consentimento)
- Desconhecido
Trate tudo o que cair no quarto grupo como suspeito até alguém o explicar. Depois abra o painel Sources e examine os scripts em linha do checkout. Linhas únicas muito longas, grandes cadeias codificadas e código que constrói URL a partir de fragmentos merecem um olhar mais atento.
Repita a verificação num telemóvel com dados móveis e noutra rede, porque os skimmers podem filtrar por dispositivo, país ou referenciador. Cada execução é apenas um instantâneo, e uma execução limpa não prova que o checkout esteja limpo. Para uma lista completa e documentada de todos os scripts externos do site, siga o nosso guia sobre scripts de terceiros no WordPress.
Onde se escondem os skimmers de checkout: base de dados, ficheiros do tema, gestor de etiquetas
Copie os ficheiros e a base de dados antes de pesquisar (veja a secção das primeiras horas). Os comandos abaixo apenas leem dados.
Base de dados. Os skimmers ficam muitas vezes guardados em opções que imprimem código na página: definições de scripts de cabeçalho e rodapé, conteúdo de widgets, CSS/JS do personalizador e definições de construtores de páginas. Pesquise com o WP-CLI inclusões de scripts externos e chamadas de descodificação comuns:
wp db search 'script src' --all-tables-with-prefix
wp db search 'atob(' --all-tables-with-prefix
wp db search 'fromCharCode' --all-tables-with-prefix
wp db search 'base64' --all-tables-with-prefix
Para analisar mais de perto as opções e os artigos, execute as consultas abaixo. Substitua wp_ pelo prefixo de tabelas do wp-config.php. CHAR(60) é o parêntese angular de abertura, pelo que as consultas encontram o início de uma etiqueta script:
wp db query "SELECT option_name, LENGTH(option_value) FROM wp_options WHERE option_value LIKE CONCAT('%', CHAR(60), 'script%') OR option_value LIKE '%atob(%';"
wp db query "SELECT ID, post_type, post_status FROM wp_posts WHERE post_content LIKE CONCAT('%', CHAR(60), 'script%');"
Vai obter alguns resultados legítimos, como a sua ferramenta de analítica ou de consentimento. O que procura são entradas que ninguém consegue explicar.
Ficheiros. Liste os ficheiros PHP e JavaScript alterados recentemente em temas, plugins e plugins de uso obrigatório (mu-plugins). Depois compare o core e os plugins do WordPress.org com as somas de verificação oficiais:
find wp-content/themes wp-content/plugins wp-content/mu-plugins -type f \( -name '*.php' -o -name '*.js' \) -mtime -30 -ls
wp core verify-checksums
wp plugin verify-checksums --all
As datas de modificação podem ser falsificadas. As somas de verificação de plugins só funcionam para plugins alojados no WordPress.org, pelo que os plugins premium e o seu tema exigem uma comparação com uma cópia nova obtida junto do fornecedor. O nosso guia sobre verificar as somas de verificação do WordPress explica como ler os resultados.
Gestor de etiquetas. Abra o histórico de versões do contentor. Procure etiquetas HTML personalizadas que não criou, etiquetas que só disparam no checkout e publicações recentes feitas por utilizadores desconhecidos. Verifique quem tem direitos de publicação. Reveja também os plugins de scripts de cabeçalho/rodapé e de excertos de código, porque tudo o que lá estiver corre em todas as páginas.
Fornecedores terceiros. Um script que carrega de propósito a partir de um fornecedor pode, ele próprio, estar comprometido. Nesse caso, os seus ficheiros estão limpos, mas o ficheiro no servidor do fornecedor não. A lista de rede do passo anterior é a única forma de o ver.
Use uma Content-Security-Policy no checkout como sensor de alerta precoce
Uma Content-Security-Policy diz ao navegador que anfitriões podem carregar scripts e receber dados. No modo apenas de relatório (report-only), não bloqueia nada e limita-se a comunicar violações. No checkout, cada anfitrião inesperado passa então a ser um relatório que pode ler.
O mu-plugin mínimo abaixo envia um cabeçalho report-only no checkout. is_checkout() também devolve verdadeiro na página de encomenda recebida. Substitua os anfitriões de exemplo pelos anfitriões documentados do seu prestador e pelo seu próprio ponto de receção de relatórios. Guarde-o como wp-content/mu-plugins/checkout-csp-report.php. O ficheiro tem de começar com a etiqueta de abertura padrão do PHP na primeira linha, sozinha, seguida de:
// CSP apenas de relatório para o checkout do WooCommerce e a página de encomenda recebida
add_action( 'template_redirect', function () {
    if ( function_exists( 'is_checkout' ) && is_checkout() ) {
        header( "Content-Security-Policy-Report-Only: script-src 'self' https://pay.provider.example; connect-src 'self' https://pay.provider.example; img-src 'self' data:; form-action 'self' https://pay.provider.example; frame-src https://pay.provider.example; report-uri https://csp-reports.example/endpoint" );
    }
} );
A diretiva img-src está lá porque muitos skimmers enviam os dados roubados como um pedido de imagem e não como uma chamada fetch; só com connect-src isso não seria comunicado. Espere ruído no início. O WooCommerce e muitos temas imprimem scripts em linha, e esta política comunica-os. Percorra os relatórios, acrescente o que for realmente necessário e só então passe a um cabeçalho Content-Security-Policy de aplicação efetiva.
A CSP tem limites. Se permitir 'unsafe-inline', um skimmer em linha corre na mesma. Se um domínio permitido estiver comprometido, a CSP deixa-o passar. Um atacante com acesso de administrador ou aos ficheiros também pode alterar ou remover o cabeçalho. As diretivas e os locais onde definir cabeçalhos estão no nosso guia de cabeçalhos de segurança e na documentação da MDN sobre CSP.
Encontrou um skimmer: as primeiras horas
Trabalhe por esta ordem. Limpar primeiro destrói as provas de que precisa para encontrar o ponto de entrada e a janela temporal.
- Preserve as provas. Copie os ficheiros e um dump da base de dados para fora do servidor, exporte a versão do contentor do gestor de etiquetas e guarde o URL do pedido suspeito, capturas de ecrã e carimbos de data/hora.
- Pare o skimming. Coloque o checkout em modo de manutenção ou mude para a página de pagamento alojada do prestador. Depois remova o script de todos os locais onde o encontrou, incluindo caches e a CDN.
- Encontre o ponto de entrada. Pode ser um plugin vulnerável, um acesso de administrador ou do gestor de etiquetas roubado, ou um fornecedor comprometido. Se saltar este passo, o skimmer volta. O nosso plano de remoção de malware cobre a limpeza e a verificação de backdoors.
- Rode tudo de uma vez. Isto inclui as palavras-passe de administrador do WordPress e as palavras-passe de aplicação, as chaves de segurança e os salts no
wp-config.php(alterá-los termina todas as sessões), as contas de alojamento/SFTP, a palavra-passe da base de dados, as chaves de API e os segredos de webhook do prestador de pagamentos, e as contas do gestor de etiquetas e de outros fornecedores. - Informe prontamente o seu prestador de pagamentos e siga as instruções dele.
- Estabeleça a janela temporal, desde o primeiro aparecimento do script até à sua remoção. Cópias de segurança, datas de ficheiros, o histórico do gestor de etiquetas e os registos ajudam. A janela define que clientes foram afetados.
Se isto ultrapassar a sua equipa, chame cedo o seu programador, a empresa de alojamento ou um profissional independente de resposta a incidentes, antes que as provas sejam sobrescritas.
O skimming de cartões é uma violação de dados pessoais: o relógio das 72 horas
Quando nomes, moradas, emails e dados de pagamento dos clientes são copiados para um atacante, a confidencialidade é violada. Trata-se de uma violação de dados pessoais nos termos do RGPD.
Nos termos do art. 33.º, tem de notificar a autoridade de controlo (em Portugal, a CNPD) sem demora injustificada e, sempre que possível, no prazo de 72 horas após ter tido conhecimento da violação, a menos que seja improvável que esta resulte num risco. Nos termos do art. 34.º, tem de informar os titulares afetados sem demora injustificada quando a violação for suscetível de implicar um elevado risco. Dados de pagamento roubados, combinados com dados de identidade, atingirão muitas vezes esse patamar, mas avalie-o para o seu caso concreto. O art. 33.º, n.º 5, obriga-o a documentar todas as violações, incluindo a sua fundamentação caso decida não notificar.
Para identificar os clientes afetados, use a janela temporal e uma exportação das encomendas desse período. O que deve constar da notificação está explicado no nosso guia das 72 horas.
Este artigo é uma informação geral e não constitui aconselhamento jurídico.
Evitar o próximo skimmer: desenho do pagamento, poucos administradores, monitorização
Prefira uma página de pagamento alojada ou os campos alojados do prestador, para que os dados do cartão nunca passem por código que controla. Uma página alojada dá a menor exposição. Os campos alojados mantêm o checkout no seu site e envolvem menos risco do que campos de cartão simples. Nenhuma das opções impede um formulário falso nem a cópia dos dados de morada. O nosso guia de segurança do WooCommerce explica a configuração.
Mantenha em vigor a CSP aplicada ao checkout. Mantenha baixo o número de administradores e exija autenticação de dois fatores a todos. Trate os direitos de publicação do gestor de etiquetas e os plugins de injeção de scripts ou de excertos de código como acesso ao nível de administrador. Atualize as extensões depressa e faça uma encomenda de teste após cada atualização.
Acrescente monitorização: verificações de integridade de ficheiros, análises regulares de malware e da base de dados, e uma revisão mensal dos pedidos do checkout face à lista de anfitriões esperados. O plugin de auditoria gratuito da secaudit.eu comunica alterações na integridade de ficheiros, conteúdo ofuscado, assinaturas de malware e entradas suspeitas na base de dados. Deteta e comunica resultados. Não remove malware nem garante um checkout limpo → secaudit.eu.
O seu próximo passo, hoje: faça a verificação de rede numa janela privada ao seu checkout e anote a lista de anfitriões esperados. Tudo o resto assenta nela.
FAQ
Usar os campos alojados do Stripe ou do PayPal significa que não posso sofrer skimming?
Significa menos exposição, não exposição nula. Um skimmer ainda pode copiar nome, morada e email, ou mostrar um formulário de cartão falso antes do passo de pagamento verdadeiro.
A minha análise está limpa, mas os clientes comunicam fraude. E agora?
Os scanners podem falhar scripts condicionais, código carregado de um servidor remoto e etiquetas do gestor de etiquetas. Faça a verificação de rede ao estilo de um cliente a partir de vários dispositivos e fale com o seu prestador de pagamentos. A fraude também pode ter outra origem.
Tenho de avisar todos os clientes?
O art. 34.º aplica-se quando a violação é suscetível de implicar um elevado risco para os titulares afetados. Baseie a decisão na janela temporal e nos dados subtraídos, e documente-a em ambos os casos.
Verifique o seu site
O Security Audit & Compliance é o plugin WordPress da secaudit.eu: procura malware, spam oculto, ficheiros do núcleo alterados e código vulnerável, e associa as conclusões ao art. 32.º do RGPD, ao art. 21.º da NIS2 e ao OWASP Top 10.
Ver o que o plugin verifica

