WooCommerce kart skimming: ödeme sayfası zararlısını bulun
WooCommerce kart skimming ödeme sayfasında gizlenir. Betiği nasıl bulursunuz, nerede saklanır, ilk saatlerde ne yapılır, GDPR 72 saat yükümlülüğü ve önlemler.
Diğer diller: English Deutsch Français Español Italiano Polski Português

Müşteriler sizden alışveriş yaptıktan sonra kartlarının kötüye kullanıldığını söylüyorsa ya da ödeme sağlayıcınız soru sormaya başladıysa, işe giriş yapıp ödeme sayfasına bakarak başlamayın. WooCommerce kart skimming'i (kart verisi kopyalayan betik) tam da sizin görmeyeceğiniz şekilde tasarlanmıştır. Ödeme sayfasını bir müşterinin kullandığı gibi test edin, ardından betiğin saklanabileceği yerleri tarayın.
Bu rehber işin sırasını izler: tespit, yerini bulma, durumu kontrol altına alma, GDPR (AB Genel Veri Koruma Tüzüğü) yükümlülüğü ve tekrarı önleme.
WooCommerce kart skimming nasıl çalışır ve mağaza sahibi neden görmez
Skimmer, sayfaya enjekte edilmiş küçük bir JavaScript parçasıdır. Müşterinin ödeme alanlarına yazdığı her şeyi okur (ad, adres, e-posta ve kart alanları sizin sayfanızdaysa kart verileri) ve bir kopyasını saldırganın kontrolündeki bir alan adına gönderir. Sipariş yine de tamamlanır. Sayfa normal görünür ve normal çalışır, bu yüzden kimse mağazanın kendisinden şikâyet etmez.
Skimmer'lar çoğunlukla koşullu çalışır. Birçoğu yalnızca ödeme sayfası URL'sinde ve yalnızca oturum açmamış ziyaretçilerde devreye girer. Bazıları ziyaretçi ya da tarayıcı başına yalnızca bir kez çalışır; böylece aynı kişi davranışı ikinci kez görmez. Kod genellikle gizlenmiştir (obfuscation) ya da zararsız görünen bir adla sunulur: analitik kod parçası, CDN yükleyicisi veya bir jQuery dosyası gibi.
Bu yüzden bir yöneticinin ödeme sayfasına bakması hiçbir şey kanıtlamaz. İlk işaretler genellikle dışarıdan gelir. Sizden alışveriş yapan birkaç müşteri kart dolandırıcılığı bildirir, ödeme sağlayıcınız bir sorgu gönderir ya da ödeme sayfasının ağ isteklerinde tanımadığınız bir alan adı görünür.
Ödeme tamamen sağlayıcının kendi sayfasında yapılıyorsa, sitenizdeki bir skimmer'ın okuyabileceği veri çok daha azdır. Ama sıfır değildir. Yine de ad, adres ve e-postayı kopyalayabilir. Müşteriyi gerçek ödeme adımına yönlendirmeden önce kart verilerini toplayan sahte bir kart formu da gösterebilir.
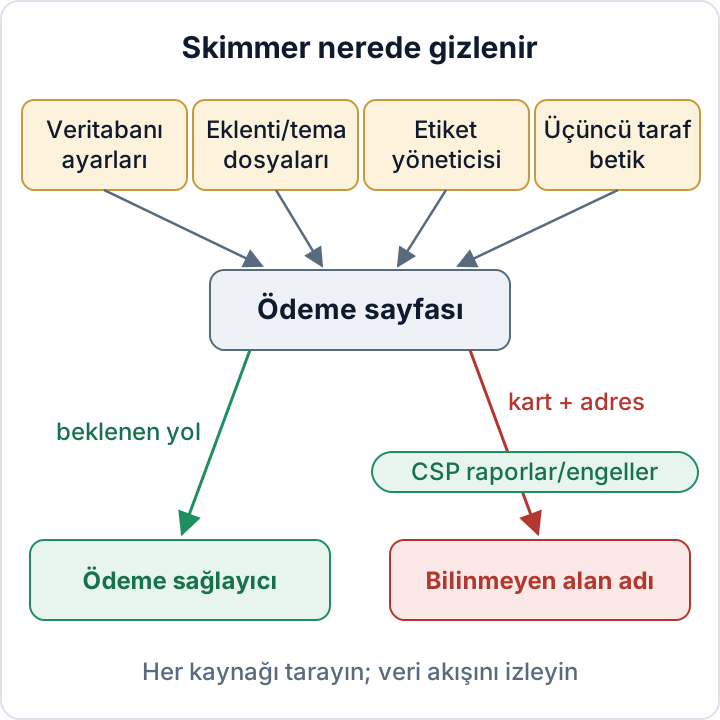
Ödeme sayfanızı müşteri gibi test edin: geliştirici araçlarında her betiği listeleyin
Gizli bir tarayıcı penceresi açın ve oturum açmayın. Sepete gerçek bir ürün ekleyip ödeme sayfasına gidin. Sayfa yüklenmeden önce geliştirici araçlarını (F12) açın, Network sekmesine geçin, Preserve log kutusunu işaretleyin ve önce JS, sonra Fetch/XHR ile filtreleyin.
Ödeme formunu test verileriyle doldurun, ama gerçek kart bilgisi girmeyin. Yazarken ve alanlar arasında geçerken hangi isteklerin tetiklendiğini izleyin; skimmer'lar çoğunlukla bir alan değiştiğinde ya da form gönderildiğinde veri yollar. Sağlayıcınızın test modu varsa ve test siparişi verebiliyorsanız, sipariş alındı sayfasını da kontrol edin.
Bir betik yükleyen ya da istek alan her sunucuyu (host) not edin ve şu gruplardan birine ayırın:
- Kendi alan adınız
- Ödeme sağlayıcınız
- Bilinçli olarak seçtiğiniz tanınmış bir tedarikçi (analitik, sohbet, çerez onay bannerı)
- Bilinmeyen
Dördüncü gruptaki her şeyi, biri açıklayana kadar şüpheli sayın. Sonra Sources panelini açıp ödeme sayfasındaki satır içi (inline) betiklere bakın. Çok uzun tek satırlar, büyük kodlanmış dizeler ve URL'leri parçalardan oluşturan kodlar daha yakından incelenmeyi hak eder.
Kontrolü bir telefonda, mobil veriyle ve farklı bir ağdan tekrarlayın; skimmer'lar cihaza, ülkeye ya da yönlendiren sayfaya (referrer) göre filtre uygulayabilir. Her deneme yalnızca bir anlık görüntüdür ve temiz çıkan bir deneme ödeme sayfasının temiz olduğunu kanıtlamaz. Sitedeki tüm harici betiklerin belgelenmiş eksiksiz bir listesi için WordPress'te üçüncü taraf betikleri rehberimizi izleyin.
Ödeme sayfası skimmer'ları nerede saklanır: veritabanı, tema dosyaları, etiket yöneticisi
Aramadan önce dosyaların ve veritabanının bir kopyasını alın (bkz. ilk saatler bölümü). Aşağıdaki komutlar yalnızca veri okur.
Veritabanı. Skimmer'lar çoğunlukla sayfaya kod basan seçeneklerde saklanır: header ve footer betik ayarları, widget içerikleri, özelleştirici CSS/JS ve sayfa oluşturucu (page builder) ayarları. WP-CLI ile harici betik eklemelerini ve yaygın kod çözme çağrılarını arayın:
wp db search 'script src' --all-tables-with-prefix
wp db search 'atob(' --all-tables-with-prefix
wp db search 'fromCharCode' --all-tables-with-prefix
wp db search 'base64' --all-tables-with-prefix
Seçenekleri ve yazıları daha yakından incelemek için aşağıdaki sorguları çalıştırın. wp_ yerine wp-config.php dosyasındaki tablo önekini yazın. CHAR(60) açılı ayracın başlangıcıdır (küçüktür işareti), yani sorgular bir script etiketinin başlangıcını eşleştirir:
wp db query "SELECT option_name, LENGTH(option_value) FROM wp_options WHERE option_value LIKE CONCAT('%', CHAR(60), 'script%') OR option_value LIKE '%atob(%';"
wp db query "SELECT ID, post_type, post_status FROM wp_posts WHERE post_content LIKE CONCAT('%', CHAR(60), 'script%');"
Bazı meşru sonuçlar çıkacaktır; analitik ya da onay aracınız gibi. Aradığınız şey, kimsenin açıklayamadığı kayıtlardır.
Dosyalar. Temalarda, eklentilerde ve must-use eklentilerde yakın zamanda değişmiş PHP ve JavaScript dosyalarını listeleyin. Ardından çekirdeği ve WordPress.org eklentilerini resmî sağlama toplamlarıyla (checksum) karşılaştırın:
find wp-content/themes wp-content/plugins wp-content/mu-plugins -type f \( -name '*.php' -o -name '*.js' \) -mtime -30 -ls
wp core verify-checksums
wp plugin verify-checksums --all
Değiştirilme tarihleri taklit edilebilir. Eklenti sağlama toplamları yalnızca WordPress.org'da barındırılan eklentilerde çalışır; premium eklentiler ve temanız için tedarikçiden alınmış temiz bir kopyayla karşılaştırma gerekir. WordPress sağlama toplamlarını doğrulama rehberimiz sonuçların nasıl okunacağını anlatır.
Etiket yöneticisi. Container'ın sürüm geçmişini açın. Sizin oluşturmadığınız özel HTML etiketlerine, yalnızca ödeme sayfasında tetiklenen etiketlere ve tanımadığınız kullanıcıların yakın zamandaki yayınlarına bakın. Kimlerin yayınlama yetkisi olduğunu kontrol edin. Header/footer betik eklentilerini ve kod parçacığı (snippet) eklentilerini de gözden geçirin; çünkü bunların içindeki her şey her sayfada çalışır.
Üçüncü taraf tedarikçiler. Bilerek bir tedarikçiden yüklediğiniz bir betik de ele geçirilmiş olabilir. Bu durumda kendi dosyalarınız temizdir, ama tedarikçinin sunucusundaki dosya temiz değildir. Bunu görmenin tek yolu, önceki adımdaki ağ listesidir.
Ödeme sayfasında erken uyarı sensörü olarak Content-Security-Policy
Content-Security-Policy, tarayıcıya hangi sunucuların betik yükleyebileceğini ve veri alabileceğini söyler. Yalnızca rapor modunda (report-only) hiçbir şeyi engellemez, sadece ihlalleri bildirir. Böylece ödeme sayfasındaki her beklenmedik sunucu, okuyabileceğiniz bir rapora dönüşür.
Aşağıdaki minimal mu-plugin, ödeme sayfasında yalnızca rapor gönderen bir header yollar. is_checkout() sipariş alındı sayfasında da true döner. Yer tutucu sunucuları sağlayıcınızın belgelenmiş sunucularıyla ve kendi rapor uç noktanızla değiştirin. Dosyayı wp-content/mu-plugins/checkout-csp-report.php olarak kaydedin. Dosya, kendi ilk satırında standart PHP açılış etiketiyle başlamalı, ardından şu kod gelmelidir:
// WooCommerce ödeme ve sipariş alındı sayfaları için yalnızca rapor modunda CSP
add_action( 'template_redirect', function () {
    if ( function_exists( 'is_checkout' ) && is_checkout() ) {
        header( "Content-Security-Policy-Report-Only: script-src 'self' https://pay.provider.example; connect-src 'self' https://pay.provider.example; img-src 'self' data:; form-action 'self' https://pay.provider.example; frame-src https://pay.provider.example; report-uri https://csp-reports.example/endpoint" );
    }
} );
img-src yönergesi bilerek var: birçok skimmer çalınan veriyi fetch çağrısı yerine bir görsel isteği olarak gönderir ve yalnızca connect-src bunu raporlamaz. Başta gürültü bekleyin. WooCommerce ve birçok tema satır içi betik basar, bu politika da bunları raporlar. Raporları ayıklayın, gerçekten gerekenleri ekleyin ve ancak sonra zorlayıcı bir Content-Security-Policy header'ına geçin.
CSP'nin sınırları vardır. 'unsafe-inline' izni verirseniz satır içi bir skimmer yine çalışır. İzin verilen bir alan adı ele geçirilmişse, CSP onu geçirir. Yönetici ya da dosya erişimi olan bir saldırgan header'ı değiştirebilir veya kaldırabilir. Yönergeler ve header'ların nerede ayarlanacağı güvenlik header'ları rehberimizde ve MDN CSP belgelerinde anlatılıyor.
Skimmer buldunuz: ilk saatler
Şu sırayla çalışın. Önce temizlik yapmak, giriş noktasını ve zaman aralığını bulmak için ihtiyaç duyduğunuz delilleri yok eder.
- Delilleri koruyun. Dosyaları ve bir veritabanı dökümünü sunucunun dışına kopyalayın, etiket yöneticisi container sürümünü dışa aktarın; şüpheli istek URL'sini, ekran görüntülerini ve zaman damgalarını kaydedin.
- Skimming'i durdurun. Ödeme sayfasını bakım moduna alın ya da sağlayıcının barındırdığı ödeme sayfasına geçin. Ardından betiği bulduğunuz her yerden, önbellekler ve CDN dahil, kaldırın.
- Giriş noktasını bulun. Bu, açığı olan bir eklenti, çalınmış bir yönetici ya da etiket yöneticisi girişi veya ele geçirilmiş bir tedarikçi olabilir. Bu adımı atlarsanız skimmer geri gelir. Zararlı yazılım temizleme planımız temizliği ve arka kapı (backdoor) kontrollerini kapsar.
- Her şeyi aynı anda yenileyin. Buna WordPress yönetici parolaları ve uygulama parolaları,
wp-config.phpiçindeki güvenlik anahtarları ve salt değerleri (bunları değiştirmek tüm oturumları kapatır), barındırma/SFTP hesapları, veritabanı parolası, ödeme sağlayıcısı API anahtarları ve webhook gizli anahtarları ile etiket yöneticisi ve diğer tedarikçi hesapları dahildir. - Ödeme sağlayıcınıza gecikmeden haber verin ve talimatlarını izleyin.
- Zaman aralığını belirleyin: betiğin ilk göründüğü andan kaldırıldığı ana kadar. Yedekler, dosya tarihleri, etiket yöneticisi geçmişi ve günlükler (log) yardımcı olur. Hangi müşterilerin etkilendiğini bu aralık belirler.
Bu iş ekibinizin gücünü aşıyorsa, deliller üzerine yazılmadan önce geliştiricinizi, barındırma şirketinizi ya da bağımsız bir olay müdahale uzmanını erkenden devreye alın.
Kart skimming bir GDPR kişisel veri ihlalidir: 72 saatlik süre
Müşteri adları, adresleri, e-postaları ve ödeme bilgileri bir saldırgana kopyalandığında gizlilik ihlal edilmiş olur. Bu, GDPR kapsamında bir kişisel veri ihlalidir.
GDPR'nin 33. maddesine göre ihlalden haberdar olduktan sonra, mümkünse 72 saat içinde ve gereksiz gecikme olmaksızın denetim otoritenize bildirim yapmalısınız; ihlalin bir riske yol açma olasılığı bulunmuyorsa bu şart aranmaz. 34. maddeye göre ihlalin yüksek risk doğurma ihtimali varsa etkilenen kişileri gereksiz gecikme olmaksızın bilgilendirmelisiniz. Çalınan ödeme bilgileri kimlik verileriyle birleştiğinde bu eşik çoğu zaman aşılır, ama kendi durumunuz için değerlendirme yapın. 33(5). madde her ihlali belgelemenizi gerektirir; bildirmemeye karar verirseniz gerekçenizi de.
Etkilenen müşterileri belirlemek için zaman aralığını ve o dönemin sipariş dökümünü kullanın. Bildirimde nelerin yer alacağı 72 saatlik ihlal bildirimi rehberimizde anlatılıyor.
Bu makale genel bilgi niteliğindedir, hukuki danışmanlık değildir.
Bir sonrakini önleyin: ödeme tasarımı, az sayıda yönetici, izleme
Kart verileri denetiminizdeki koddan hiç geçmesin diye barındırılan bir ödeme sayfasını ya da sağlayıcının barındırılan alanlarını (hosted fields) tercih edin. Barındırılan sayfa en küçük riski taşır. Barındırılan alanlar ödeme sayfasını sitenizde tutar ve düz kart alanlarından daha az risklidir. İkisi de sahte bir formu ya da adres verisinin kopyalanmasını engellemez. Kurulum için WooCommerce güvenlik rehberimize bakın.
Ödeme sayfasında zorlayıcı CSP'yi yerinde tutun. Yönetici sayısını düşük tutun ve hepsi için iki faktörlü girişi zorunlu kılın. Etiket yöneticisinde yayınlama yetkisini ve betik enjekte eden ya da snippet eklentilerini yönetici düzeyinde erişim sayın. Eklentileri hızla güncelleyin ve her güncellemeden sonra bir test siparişi verin.
İzleme ekleyin: dosya bütünlüğü kontrolleri, düzenli zararlı yazılım ve veritabanı taramaları ve ödeme sayfası isteklerinin beklenen sunucu listesine göre aylık gözden geçirilmesi. secaudit.eu'nun ücretsiz denetim eklentisi dosya bütünlüğü değişikliklerini, gizlenmiş içeriği, zararlı yazılım imzalarını ve şüpheli veritabanı kayıtlarını raporlar. Bulguları tespit eder ve bildirir. Zararlı yazılımı kaldırmaz ve temiz bir ödeme sayfası garantisi vermez → secaudit.eu.
Bugün atacağınız adım: ödeme sayfanızda gizli pencerede ağ kontrolünü çalıştırın ve beklenen sunucu listesini yazın. Geri kalan her şey buna dayanır.
Sık sorulan sorular
Stripe veya PayPal'ın barındırılan alanlarını kullanmak skimmer'a karşı güvende olduğum anlamına mı gelir?
Daha az risk anlamına gelir, sıfır risk değil. Skimmer yine de ad, adres ve e-postayı kopyalayabilir ya da gerçek ödeme adımından önce sahte bir kart formu gösterebilir.
Taramam temiz çıktı ama müşteriler dolandırıcılık bildiriyor. Şimdi ne yapmalı?
Tarayıcılar koşullu betikleri, uzak bir sunucudan yüklenen kodu ve etiket yöneticisi etiketlerini kaçırabilir. Müşteri gibi yapılan ağ kontrolünü birkaç cihazdan çalıştırın ve ödeme sağlayıcınızla görüşün. Dolandırıcılık başka bir kaynaktan da gelmiş olabilir.
Tüm müşterilere bildirmem gerekir mi?
- madde, ihlalin etkilenen kişiler için yüksek risk doğurma ihtimali bulunduğunda geçerlidir. Kararı zaman aralığına ve alınan verilere göre verin; hangi yönde karar verirseniz verin belgeleyin.
Kendi sitenizi kontrol edin
Security Audit & Compliance, secaudit.eu’nun WordPress eklentisidir: zararlı yazılımları, gizli spam’i, değiştirilmiş çekirdek dosyalarını ve açıklı kodu tarar; bulguları GDPR Md. 32, NIS2 Md. 21 ve OWASP Top 10 ile eşleştirir.
Eklentinin neleri kontrol ettiğini görün

