Güvenlik günlüğü ve GDPR: Ne kaydedilir, ne kadar saklanır
WordPress için güvenlik günlüğü ve GDPR: nelerin kaydedileceği, günlüklerin nerede durduğu, kimin okuyabileceği, IP kısaltma ve saklama süresinin uygulanması.
Diğer diller: English Deutsch Français Español Italiano Polski Português

Bir saldırıdan sonra üç soru gündeme gelir: saldırgan içeri nasıl girdi, neleri görebildi ve ne zamandır içeride? Günlük kayıtları (log) olmadan bu sorulara yalnızca tahminle yanıt verirsiniz, tahmin ise bir ihlal kararı için zayıf bir zemindir. GDPR (AB Genel Veri Koruma Tüzüğü) kapsamında güvenlik günlüğü tutmak, bu üç soruyu yanıtlamaya yetecek kadar veriyi saklamak demektir. Aynı zamanda günlükleri kişisel veri olarak ele almak demektir, çünkü gerçekte öyleler.
GDPR kapsamında güvenlik günlüğü: neden log gerekir, neden kişisel veridir
GDPR, ne olduğunu bilmenizi bekler. Madde 33(5), denetim otoritesine bildirim yapmasanız bile her kişisel veri ihlalini belgelemenizi şart koşar: olguları, etkileri ve alınan önlemleri. Yeniden kurgulayamadığınız bir ihlalin olgularını yazıya dökemezsiniz. Madde 32(1)(b) sistemlerinizin sürekli bütünlüğünü, 32(1)(d) ise önlemlerinizin işe yarayıp yaramadığını test eden bir süreci ister. Günlükler ikisine de hizmet eder.
Günlüklerde IP adresleri, kullanıcı adları, bazen e-posta adresleri ve kimin ne zaman ne yaptığının kaydı bulunur. Bu da onları kişisel veri yapar. Uygun güvenlik (Madde 5(1)(f)), varsayılan olarak veri koruması (Madde 25) ve gösterebileceğiniz bir belgelendirme (Madde 5(2)) gerektirirler.
Burada bir gerilim var. Çok az tutarsanız soruşturma yapamazsınız. Çok fazlasını çok uzun süre tutarsanız, kendisi de sızabilecek bir kişisel veri arşivi kurmuş olursunuz. Bu yazının geri kalanı orta yolu bulmak ve yazıya dökmekle ilgili. Madde 32 kapsamındaki önlemlerin geniş çerçevesi için WordPress için GDPR Madde 32 yazısına bakın.
WordPress sitesinde neler kaydedilmeli
WordPress çekirdeği bir etkinlik günlüğü tutmaz. Olayları bir etkinlik günlüğü veya güvenlik eklentisinden ya da web sunucusundan alırsınız. Bir soruşturmada işe yarayan kaynaklar şunlar:
| Günlük kaynağı | İçeriği | Kişisel veri | Tipik kullanım |
|---|---|---|---|
| Girişler ve başarısız girişler | Denenen kullanıcı adı, IP, zaman, sonuç | IP, kullanıcı adı | Kaba kuvvet, hesap ele geçirme |
| Kullanıcı ve rol değişiklikleri | Yeni kullanıcılar, rol değişiklikleri, işlemi yapan | Kullanıcı adları, e-postalar | Gizli yönetici hesapları |
| Uygulama parolaları | Kullanıcı, ad, oluşturma, son kullanım | Kullanıcı adı, IP | Kalıcı erişim |
| Eklenti ve tema değişiklikleri | Kurma, güncelleme, etkinleştirme, silme | Kullanıcı adı | Giriş noktası, arka kapılar |
| Ayar değişiklikleri | siteurl, home, yönetici e-postası | Kullanıcı adı, e-posta | Yönlendirme saldırıları, ele geçirme |
| Dosya bütünlüğü | Başlangıç durumuna göre yeni veya değişen dosyalar | Genellikle yok | Web shell, enjekte edilmiş kod |
| Web sunucusu erişim/hata günlükleri | Her istek: IP, URL, durum, kullanıcı aracısı | IP, bazen URL'lerdeki veriler | Zaman çizelgesini oluşturma |
siteurl ve yönetici e-postasındaki değişiklikler özel dikkat ister. Saldırganlar ziyaretçileri yönlendirmek veya parola sıfırlama e-postalarını almak için ikisini de değiştirir. Bilinen temiz bir başlangıç durumuyla karşılaştırılan dosya değişiklikleri, çoğu zaman bir web shell'in ilk somut kanıtıdır. Erişim günlüğü olayları birbirine bağlar: yeni yönetici hesabı belirmeden birkaç saniye önce hangi IP'nin hangi dosyaya POST isteği gönderdiğini gösterir.
Bazı veriler hiçbir zaman günlüğe girmemeli: parolalar (çoğu zaman yazım hatalı gerçek bir parola olan başarısız denemeler dahil), iletişim formlarının tam içeriği, ödeme verileri ve ham istek gövdeleri. Bir eklenti "her şeyi kaydetmeyi" önerirse hayır deyin.
WordPress günlükleri nerede durur ve saldırıdan sonra bu neden önemli
Günlükler genellikle dört yerden birinde bulunur:
- Hosting hesabı: kontrol panelindeki erişim ve hata günlükleri. Hosting sağlayıcılar bunları kendi belirledikleri bir süreden sonra döndürür (rotate) ve bu süre çoğu zaman kısadır. Sizinkinin ne yaptığını kontrol edin.
- WordPress veritabanı: etkinlik günlüğü eklentileri kendi tablolarına yazar.
- **
wp-content/debug.log:** PHP hataları; bazen yollar, kullanıcı adları veya istek verileri de içerir. - Harici bir günlük hizmeti veya syslog sunucusu.
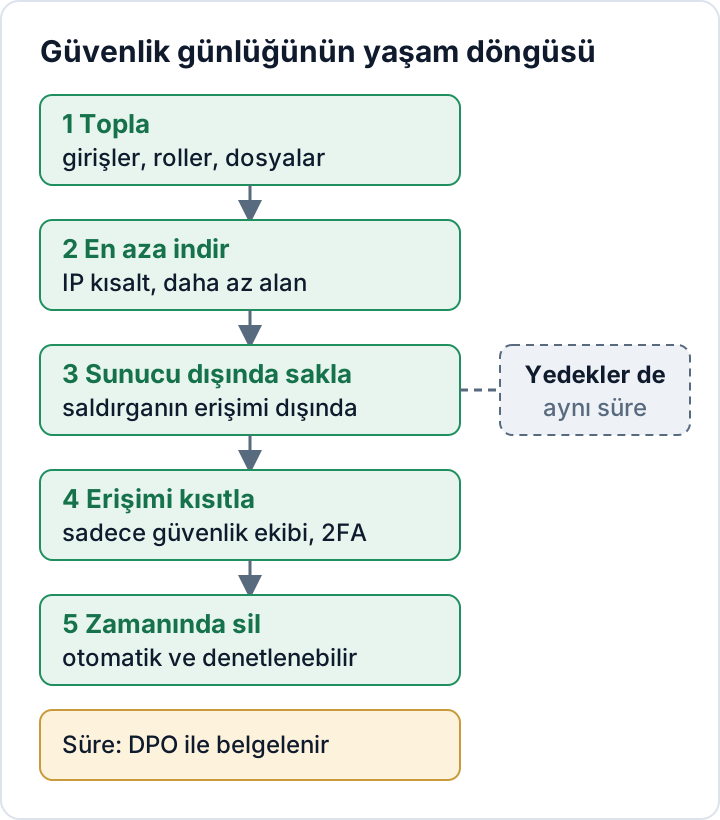
İlk üçünün ortak bir zayıflığı var: yönetici yetkisi veya dosya erişimi olan biri bunları düzenleyebilir ya da boşaltabilir. Dikkatli bir saldırgan, kendi girişlerini gösteren giriş tablosu satırlarını siler. Bu yüzden bir kopyayı WordPress sitesinin yazamayacağı bir yerde tutun. Bu bir syslog sunucusu, bir günlük hizmeti ya da en azından PHP kullanıcısının değiştiremeyeceği, web kök dizininin dışındaki bir dizin olabilir. nginx erişim günlüklerini doğrudan syslog'a gönderebilir (access_log syslog:server=logs.example.net combined;), rsyslog ise sunucu günlüklerini iletebilir.
Harici bir günlük hizmeti, sizin adınıza kişisel veri işler. Bu onu veri işleyen yapar ve Madde 28 uyarınca bir veri işleme sözleşmesine ihtiyacınız olur. Hizmetin verileri nerede sakladığını da kontrol edin.
Daha az kişisel veri tutun: kısaltılmış IP'ler ve daha az alan
Madde 25 varsayılan olarak veri koruması ister. Pratikte her günlük için tam IP adresine gerçekten ihtiyacınız olup olmadığına karar verin. Kaba kuvvet engelleme ve olay izleme buna ihtiyaç duyar, ama yalnızca kısa bir süre. İstatistikler ve uzun vadeli eğilim günlükleri duymaz.
nginx ile iki günlük yazabilirsiniz: kısa saklanan tam bir günlük ve daha uzun tuttuğunuz kısaltılmış bir günlük. map ve log_format yönergeleri http bloğuna girer:
map $remote_addr $remote_addr_short {
    default                                  0.0.0.0;
    "~^(?P<ip>\d+\.\d+\.\d+)\.\d+$"           $ip.0;
    "~^(?P<ip>[^:]+:[^:]+):"                  $ip::;
}

map $request_uri $request_path {
    "~^(?P<path>[^?]*)" $path;
}

log_format privacy '$remote_addr_short [$time_local] "$request_method $request_path $server_protocol" '
                   '$status $body_bytes_sent "$http_user_agent"';

access_log /var/log/nginx/access.log combined;
access_log /var/log/nginx/access-short.log privacy;
IPv4'te bu, son sekizliyi (octet) 0 ile değiştirir. IPv6'da yalnızca ilk iki grubu tutar. $request yerine $request_uri içindeki yolu (? işaretinden kesilmiş olarak) kaydetmek, e-posta adreslerinin, sıfırlama jetonlarının ve izleme kimliklerinin çoğunlukla bulunduğu sorgu dizesini de dışarıda bırakır. Düz $uri WordPress'te iyi bir alternatif değildir: try_files sonrasında çoğunlukla istenen sayfa yerine /index.php görünür. Siteniz bir CDN'in veya ters proxy'nin arkasındaysa, real-IP modülü yapılandırılmadıkça $remote_addr proxy'nin adresidir. Yeniden yüklemeden önce nginx -t ile test edin. Birçok güvenlik eklentisinde kendi tabloları için eşdeğer bir "IP'yi anonimleştir" ayarı bulunur.
Bunun sınırları var. Kısaltılmış bir IP, zaman damgası ve kullanıcı aracısıyla birleştiğinde çoğu zaman hâlâ kişisel veridir; dolayısıyla GDPR kapsamında kalır. Soruşturmada da çok daha az işe yarar. Bu nedenle tam günlüğü kısa süre tutar, yalnızca kısaltılmış olana güvenmezsiniz.
Günlükleri kim okuyabilir: erişim kısıtları
Günlükler kimin, nereden ve ne zaman giriş yaptığını gösterir; bu yüzden onları yalnızca güvenlikle ilgilenen kişiler okumalı. Her yeri tek tek gözden geçirin:
- Hosting paneli: kimin giriş yetkisi olduğu ve eski çalışanların ya da önceki ajansların hâlâ erişimi olup olmadığı.
- Eklentinin günlük ekranı: genellikle her Yönetici (Administrator) tarafından görülebilir. Yönetici sayısını düşük tutmak için bir neden daha.
- Harici günlük hizmeti: yalnızca kişiye özel hesaplar, iki faktörlü kimlik doğrulama açık.
Günlük dosyalarını web kök dizininin dışında tutun. debug.log dosyasının alan adınızdan indirilemediğini kontrol edin. İlgili ayarlar wp-config.php sertleştirme yazısında anlatılıyor. Bir ajans müşterinin günlüklerini okuyorsa, müşteri adına kişisel veri işliyor demektir ve veri işleme sözleşmesi kapsamında yer almalıdır. Günlükleri kimin okuduğunu kaydetmek küçük bir site için isteğe bağlıdır. Yapsanız da yapmasanız da bunu yazıya dökün.
Saklama: gerekçeli bir süre seçin ve silmeyi otomatikleştirin
Bu yazı size yasal bir gün sayısı vermeyecek, çünkü her siteye uyan tek bir sayı yok. Süreyi veri koruma görevlinizle (DPO) ya da şirketinizde veri korumasından sorumlu kişiyle birlikte belirleyin. Ardından gerekçesini kaydedin:
- Tespit süresi: saldırıların sitenizde gerçekçi olarak ne kadar süre fark edilmeden kalabileceği. Siz sorunu fark etmeden silinen günlükler işe yaramaz.
- İnceleme ritmi: günlüklere veya uyarılara gerçekte kimin ne sıklıkla baktığı. Bkz. WordPress güvenlik izleme.
- Hosting sağlayıcının döndürme süresi: sağlayıcının zaten neyi sildiği ve daha uzun süre için kopyaya ihtiyacınız olup olmadığı.
- Saklama sınırlaması: kişisel verileri amaç için gerekenden uzun süre tutmama ilkesi.
Yaygın bir model, tam ham günlükler için kısa, kısaltılmış ya da toplulaştırılmış veriler için daha uzun bir süre belirlemektir.
Sonra silmeyi teknik olarak gerçekleştirin. Kendi sunucunuzda, aynı dosyalar için ikinci bir kayıt eklemek yerine mevcut /etc/logrotate.d/nginx dosyasını düzenleyin:
/var/log/nginx/*.log {
    daily
    rotate 14
    maxage 14
    compress
    delaycompress
    missingok
    notifempty
    sharedscripts
    postrotate
        [ -s /run/nginx.pid ] && kill -USR1 "$(cat /run/nginx.pid)"
    endscript
}
14 bir yer tutucudur. Belgelediğiniz süreyle değiştirin. Tam ve kısaltılmış günlükler farklı sürelere ihtiyaç duyuyorsa, *.log joker karakteri yerine her dosyaya kendi tam yoluyla ayrı bir blok verin; logrotate iki bloğa uyan bir dosyayı reddeder. logrotate -d /etc/logrotate.d/nginx hiçbir şeyi değiştirmeden ne olacağını gösterir.
Eklenti tabloları için eklentinin saklama ayarını yapın ve temizleme görevinin wp cron event list ile var olduğunu kontrol edin. WP-Cron yalnızca site ziyaret aldığında çalışır; bu yüzden trafiği düşük bir site gerçek bir sistem cron'una ihtiyaç duyabilir. Harici hizmette bir saklama politikası, yedekleriniz için de bir sona erme kuralı belirleyin. Ardından silmenin gerçekten gerçekleştiğini doğrulayın: /var/log/nginx/ içindeki en eski dosyaya ve günlük tablosundaki en eski satıra bakın (wp db tables --all-tables-with-prefix | grep -i log tabloyu bulmanıza yardımcı olur; bu bayrak olmadan eklenti tabloları çoğunlukla listelenmez).
Belgeleyin: tek sayfalık günlük kaydı
Madde 5(2), uyumu kanıtlayabilmenizi şart koşar. Günlük tutma için genellikle tek sayfa yeterlidir:
- Amaç: güvenlik olaylarını tespit etmek ve araştırmak
- Kaynaklar: hangi günlükler, hangi sistemlerden
- Alanlar ve içlerindeki kişisel veriler
- Saklama yerleri ve veri işleyenler (veri işleme sözleşmesi durumuyla)
- Kimin erişimi olduğu ve erişimin nasıl korunduğu
- Günlük türü başına saklama süresi ve gerekçesi
- Silmenin nasıl uygulandığı (logrotate, eklenti ayarı, hizmet politikası, yedek sona erme süresi)
- IP'lerin nerede kısaltıldığı, nerede kısaltılmadığı
- İnceleme sıklığı ve kimin yaptığı
- Silmenin çalıştığının son kontrol tarihi
Bu sayfaya Madde 32 kayıtlarınızdan ve ihlal prosedürünüzden bağlantı verin. Bir şey olduğunda, GDPR 72 saatlik ihlal bildirimi rehberi içindeki adımlar, bu günlüklerin neyi gösterebildiğine bağlıdır. Ücretsiz Security Audit & Compliance eklentisini kullanıyorsanız, dosya bütünlüğü başlangıç durumu ve ekrandaki uyum özeti, bu kaydın dosya değişikliği ve inceleme bölümlerini besleyebilir.
Sıradaki adım: bugün hosting panelinizi açın, erişim günlüklerinizin ne kadar süre tutulduğunu öğrenin ve bu sayıyı sayfanın en üstüne yazın.
SSS
IP adreslerini içeren bir başarısız giriş günlüğü tutmak serbest mi?
Parola tahminini tespit etmek ve engellemek için başarısız girişleri kaydetmek, tanınmış bir güvenlik amacıdır. Alanları bu amacın gerektirdiğiyle sınırlayın (denenen kullanıcı adı, IP, zaman ve sonuç), tam IP'yi yalnızca ihtiyaç duyduğunuz süre boyunca tutun, amacı ve süreyi belgeleyin. Hukuki dayanağı DPO'nuzla netleştirin.
Güvenlik günlükleri için onay gerekir mi?
Durumunuza uygun hukuki dayanağı veri koruma görevlinize sorun. Çerez ve onay bannerları izleme ve pazarlama için tasarlanmıştır. Sitenizi güvende tutan günlükler için doğru araç değildir. Garanti olsun diye güvenlik günlüğünü banner'a eklemeyin.
Hosting sağlayıcım erişim günlüklerini birkaç gün sonra siliyor. Bu yeterli mi?
Bu, bir saldırıyı ne kadar hızlı fark edeceğinize bağlı. Bir saldırıyı ancak haftalar sonra bulursanız, nasıl başladığını gösteren günlükler çoktan gitmiş olur. Gerçekten ihtiyaç duyduğunuz günlükler için sunucu dışında, belgelenmiş ve daha uzun süreli bir kopya düşünmeye değer.
Bu makale genel bilgi niteliğindedir, hukuki danışmanlık değildir.
Kendi sitenizi kontrol edin
Security Audit & Compliance, secaudit.eu’nun WordPress eklentisidir: zararlı yazılımları, gizli spam’i, değiştirilmiş çekirdek dosyalarını ve açıklı kodu tarar; bulguları GDPR Md. 32, NIS2 Md. 21 ve OWASP Top 10 ile eşleştirir.
Eklentinin neleri kontrol ettiğini görün

