Sicherheits-Logging und DSGVO: was protokollieren, wie lange
Sicherheits-Logging und DSGVO für WordPress: was Sie protokollieren, wo Logs liegen, wer sie lesen darf, wie Sie IPs kürzen und eine Löschfrist durchsetzen.
Auch auf: English Français Español Italiano Polski Português Türkçe

Nach einem Hack stellen sich drei Fragen: Wie ist der Angreifer hereingekommen, was konnte er sehen, und seit wann ist er schon da? Ohne Logs können Sie die Antworten nur raten, und eine Vermutung ist eine schwache Grundlage für die Entscheidung über eine Datenpanne. Gutes Sicherheits-Logging nach DSGVO heißt deshalb, genug Daten aufzubewahren, um diese drei Fragen zu beantworten. Es heißt aber auch, die Logs als das zu behandeln, was sie sind: personenbezogene Daten.
Sicherheits-Logging und DSGVO: warum Sie Logs brauchen und warum sie personenbezogen sind
Die DSGVO erwartet, dass Sie wissen, was passiert ist. Nach Art. 33 Abs. 5 DSGVO müssen Sie jede Verletzung des Schutzes personenbezogener Daten dokumentieren, und zwar mit allen Fakten, ihren Auswirkungen und den ergriffenen Abhilfemaßnahmen. Das gilt auch dann, wenn Sie die Aufsichtsbehörde nicht benachrichtigen. Die Fakten einer Datenpanne, die Sie nicht rekonstruieren können, können Sie aber nicht aufschreiben. Art. 32 Abs. 1 lit. b verlangt, dass Sie die Integrität Ihrer Systeme auf Dauer sicherstellen, und Art. 32 Abs. 1 lit. d ein Verfahren, mit dem Sie die Wirksamkeit Ihrer Maßnahmen regelmäßig überprüfen. Logs dienen beidem.
Gleichzeitig enthalten Logs IP-Adressen, Benutzernamen, manchmal E-Mail-Adressen und eine Aufzeichnung darüber, wer wann was getan hat. Damit sind sie personenbezogene Daten. Sie brauchen eine angemessene Sicherheit (Art. 5 Abs. 1 lit. f), Datenschutz durch datenschutzfreundliche Voreinstellungen (Art. 25) und eine Dokumentation, die Sie vorlegen können (Art. 5 Abs. 2).
Daraus entsteht ein Spannungsfeld. Speichern Sie zu wenig, können Sie nichts aufklären. Speichern Sie zu viel und zu lange, haben Sie ein Archiv personenbezogener Daten aufgebaut, das selbst zum Datenleck werden kann. Im Rest dieses Artikels geht es darum, die Mitte zu finden und sie schriftlich festzuhalten. Die übrigen Maßnahmen nach Art. 32 finden Sie in Art. 32 DSGVO für WordPress.
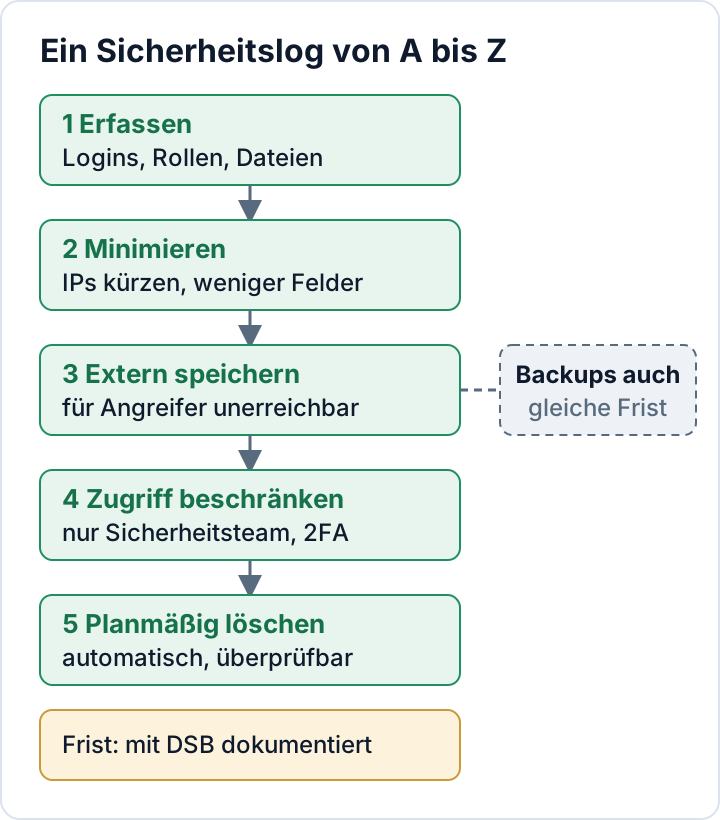
Was Sie auf einer WordPress-Website protokollieren sollten
Der WordPress-Core führt kein Aktivitätsprotokoll. Ereignisse liefern Ihnen ein Activity-Log- oder Sicherheits-Plugin oder der Webserver. Diese Quellen zählen bei einer Untersuchung:
| Log-Quelle | Inhalt | Personenbezogene Daten | Typischer Zweck |
|---|---|---|---|
| Logins und fehlgeschlagene Logins | Versuchter Benutzername, IP, Zeit, Ergebnis | IP, Benutzername | Brute Force, Kontoübernahme |
| Benutzer- und Rollenänderungen | Neue Benutzer, Rollenwechsel, durch wen | Benutzernamen, E-Mails | Versteckte Admin-Konten |
| Anwendungspasswörter | Benutzer, Name, Erstellung, letzte Nutzung | Benutzername, IP | Dauerhafter Zugang |
| Plugin- und Theme-Änderungen | Installieren, Update, Aktivieren, Löschen | Benutzername | Einfallstor, Backdoors |
| Einstellungsänderungen | siteurl, home, Admin-E-Mail | Benutzername, E-Mail | Weiterleitungs-Hacks, Übernahme |
| Dateiintegrität | Neue oder geänderte Dateien ggü. Baseline | Meist keine | Web-Shells, eingeschleuster Code |
| Webserver-Access-/Error-Logs | Jede Anfrage: IP, URL, Status, User-Agent | IP, teils Daten in URLs | Zeitleiste rekonstruieren |
Änderungen an siteurl und an der Admin-E-Mail verdienen besondere Aufmerksamkeit. Angreifer ändern beides, um Besucher umzuleiten oder E-Mails zum Zurücksetzen des Passworts selbst zu empfangen. Dateiänderungen, gemessen an einer bekannten sauberen Baseline, sind oft der erste harte Beleg für eine Web-Shell. Das Access-Log verbindet die Ereignisse: Es zeigt, welche IP den POST-Request an welche Datei geschickt hat, wenige Sekunden bevor das neue Admin-Konto auftauchte.
Manche Daten gehören nie in ein Log: Passwörter (auch nicht aus fehlgeschlagenen Versuchen, denn das ist oft das echte Passwort mit einem Tippfehler), vollständige Inhalte von Kontaktformularen, Zahlungsdaten und rohe Request-Bodys. Bietet ein Plugin an, „alles zu protokollieren“, lehnen Sie ab.
Wo WordPress-Logs liegen und warum das nach einem Hack entscheidend ist
Logs landen meist an einem von vier Orten:
- Im Hosting-Account: Access- und Error-Logs im Kundenmenü. Hoster rotieren diese nach einer selbst festgelegten Frist, und die ist oft kurz. Prüfen Sie, wie Ihr Hoster das handhabt.
- In der WordPress-Datenbank: Activity-Log-Plugins schreiben in eigene Tabellen.
- **In
wp-content/debug.log:** PHP-Fehler, manchmal mit Pfaden, Benutzernamen oder Request-Daten. - Bei einem externen Log-Dienst oder Syslog-Server.
Die ersten drei haben dieselbe Schwachstelle: Wer Admin-Rechte oder Dateizugriff hat, kann sie bearbeiten oder leeren. Ein umsichtiger Angreifer löscht die Zeilen der Login-Tabelle, die seine eigenen Anmeldungen zeigen. Halten Sie deshalb eine Kopie an einem Ort vor, auf den die WordPress-Website nicht schreiben kann. Das kann ein Syslog-Server sein, ein Log-Dienst oder mindestens ein Verzeichnis außerhalb des Webroots, das der PHP-Benutzer nicht verändern darf. nginx kann Access-Logs direkt an Syslog senden (access_log syslog:server=logs.example.net combined;), und rsyslog kann Server-Logs weiterleiten.
Ein externer Log-Dienst verarbeitet personenbezogene Daten in Ihrem Auftrag. Damit ist er Auftragsverarbeiter, und Sie brauchen einen Auftragsverarbeitungsvertrag nach Art. 28. Prüfen Sie außerdem, wo der Dienst die Daten speichert.
Weniger personenbezogene Daten: gekürzte IPs und weniger Felder
Art. 25 verlangt Datenschutz durch datenschutzfreundliche Voreinstellungen. Praktisch heißt das: Entscheiden Sie für jedes Log, ob Sie die vollständige IP-Adresse brauchen. Für das Blockieren von Brute-Force-Angriffen und die Aufklärung von Vorfällen ja, aber nur für kurze Zeit. Für Statistiken und langfristige Trend-Logs nicht.
Mit nginx können Sie zwei Logs schreiben: ein vollständiges mit kurzer Speicherdauer und ein gekürztes, das Sie länger aufbewahren. Die Direktiven map und log_format gehören in den http-Block:
map $remote_addr $remote_addr_short {
    default                                  0.0.0.0;
    "~^(?P<ip>\d+\.\d+\.\d+)\.\d+$"           $ip.0;
    "~^(?P<ip>[^:]+:[^:]+):"                  $ip::;
}

map $request_uri $request_path {
    "~^(?P<path>[^?]*)" $path;
}

log_format privacy '$remote_addr_short [$time_local] "$request_method $request_path $server_protocol" '
                   '$status $body_bytes_sent "$http_user_agent"';

access_log /var/log/nginx/access.log combined;
access_log /var/log/nginx/access-short.log privacy;
Bei IPv4 wird das letzte Oktett durch 0 ersetzt. Bei IPv6 bleiben nur die ersten beiden Gruppen erhalten. Weil nur der Pfad aus $request_uri (abgeschnitten am ?) statt $request protokolliert wird, fällt auch der Query-String weg, also genau die Stelle, an der gern E-Mail-Adressen, Reset-Tokens und Tracking-IDs stehen. Das schlichte $uri ist unter WordPress kein guter Ersatz: Nach try_files zeigt es meist /index.php statt der tatsächlich aufgerufenen Seite. Steht Ihre Website hinter einem CDN oder Reverse Proxy, ist $remote_addr die Adresse des Proxys, solange das Real-IP-Modul nicht konfiguriert ist. Testen Sie mit nginx -t, bevor Sie neu laden. Viele Sicherheits-Plugins bieten für ihre eigenen Tabellen eine entsprechende Einstellung zum Anonymisieren von IPs.
Diese Maßnahme hat Grenzen. Eine gekürzte IP ist in Verbindung mit Zeitstempel und User-Agent oft immer noch ein personenbezogenes Datum und fällt damit weiter unter die DSGVO. Für eine Untersuchung ist sie zudem deutlich weniger brauchbar. Deshalb behalten Sie das vollständige Log für kurze Zeit und verlassen sich nicht allein auf das gekürzte.
Wer die Logs lesen darf: Zugriff beschränken
Logs zeigen, wer sich wann und von wo angemeldet hat. Lesen sollten sie daher nur die Personen, die sich um die Sicherheit kümmern. Gehen Sie jeden Ort durch:
- Das Hosting-Kundenmenü: Wer hat einen Zugang, und haben ehemalige Mitarbeitende oder frühere Agenturen noch einen?
- Die Log-Ansicht des Plugins: meist für jeden Administrator sichtbar. Ein Grund mehr, die Zahl der Admins klein zu halten.
- Den externen Log-Dienst: nur personalisierte Konten, Zwei-Faktor-Authentifizierung eingeschaltet.
Halten Sie Log-Dateien aus dem Webroot heraus. Prüfen Sie, dass sich debug.log nicht über Ihre Domain herunterladen lässt. Die passenden Einstellungen finden Sie unter wp-config.php absichern. Liest eine Agentur die Logs eines Kunden, verarbeitet sie personenbezogene Daten im Auftrag des Kunden und muss im Auftragsverarbeitungsvertrag erfasst sein. Zu protokollieren, wer die Logs liest, ist bei einer kleinen Website optional. Ob Sie es tun oder nicht: Halten Sie es schriftlich fest.
Speicherdauer: eine begründete Frist festlegen und automatisch löschen
Eine gesetzlich vorgegebene Zahl von Tagen finden Sie hier nicht, denn keine einzelne Zahl passt für jede Website. Legen Sie die Frist mit Ihrem Datenschutzbeauftragten fest oder mit der Person, die in Ihrem Unternehmen für den Datenschutz zuständig ist. Dokumentieren Sie dann die Begründung:
- Entdeckungszeit: Wie lange könnten Angriffe auf Ihrer Website realistisch unbemerkt bleiben? Logs, die gelöscht sind, bevor Sie ein Problem bemerken, helfen nicht weiter.
- Prüfrhythmus: Wie oft schaut tatsächlich jemand in die Logs oder Warnmeldungen? Siehe WordPress-Sicherheitsüberwachung.
- Rotation beim Hoster: Was löscht der Hoster ohnehin, und brauchen Sie eine Kopie für länger?
- Speicherbegrenzung: der DSGVO-Grundsatz, personenbezogene Daten nicht länger aufzubewahren, als es für den Zweck nötig ist.
Ein verbreitetes Muster: eine kurze Frist für vollständige Roh-Logs und eine längere für gekürzte oder aggregierte Daten.
Danach sorgen Sie technisch dafür, dass tatsächlich gelöscht wird. Auf dem eigenen Server bearbeiten Sie die vorhandene Datei /etc/logrotate.d/nginx, statt einen zweiten Eintrag für dieselben Dateien anzulegen:
/var/log/nginx/*.log {
    daily
    rotate 14
    maxage 14
    compress
    delaycompress
    missingok
    notifempty
    sharedscripts
    postrotate
        [ -s /run/nginx.pid ] && kill -USR1 "$(cat /run/nginx.pid)"
    endscript
}
Die 14 ist ein Platzhalter. Ersetzen Sie sie durch Ihre dokumentierte Frist. Brauchen das vollständige und das gekürzte Log unterschiedliche Fristen, bekommt jede Datei einen eigenen Block mit ihrem genauen Pfad statt des Platzhalters *.log; logrotate verweigert eine Datei, die auf zwei Blöcke passt. Mit logrotate -d /etc/logrotate.d/nginx sehen Sie, was passieren würde, ohne dass etwas verändert wird.
Für Plugin-Tabellen stellen Sie die Aufbewahrungsdauer im Plugin ein und prüfen mit wp cron event list, ob der zugehörige Bereinigungsjob existiert. WP-Cron läuft nur, wenn die Website Besuche bekommt; bei wenig Traffic brauchen Sie unter Umständen einen echten System-Cron. Hinterlegen Sie im externen Dienst eine Aufbewahrungsrichtlinie und für Ihre Backups eine Ablaufregel. Kontrollieren Sie anschließend, ob die Löschung wirklich stattfindet: Sehen Sie sich die älteste Datei in /var/log/nginx/ und die älteste Zeile in der Log-Tabelle an (wp db tables --all-tables-with-prefix | grep -i log hilft beim Finden der Tabelle; ohne das Flag werden Plugin-Tabellen oft nicht aufgeführt).
Dokumentation: ein einseitiger Logging-Nachweis
Nach Art. 5 Abs. 2 müssen Sie die Einhaltung der Vorgaben nachweisen können. Für das Logging reicht meist eine Seite:
- Zweck: Erkennung und Aufklärung von Sicherheitsvorfällen
- Quellen: welche Logs, von welchen Systemen
- Felder und die darin enthaltenen personenbezogenen Daten
- Speicherorte und Auftragsverarbeiter (mit Stand des AVV)
- Wer Zugriff hat und wie der Zugriff geschützt ist
- Speicherdauer je Log-Typ, mit Begründung
- Wie die Löschung durchgesetzt wird (logrotate, Plugin-Einstellung, Richtlinie des Dienstes, Ablauf der Backups)
- Wo IPs gekürzt werden und wo nicht
- Prüfrhythmus und wer prüft
- Datum der letzten Kontrolle, ob die Löschung funktioniert
Verlinken Sie diese Seite aus Ihrer Dokumentation zu Art. 32 und aus Ihrem Ablauf für Datenpannen. Wenn etwas passiert, hängen die Schritte aus dem Leitfaden zur 72-Stunden-Meldung nach DSGVO davon ab, was diese Logs zeigen können. Nutzen Sie das kostenlose Plugin Security Audit & Compliance, können dessen Baseline für die Dateiintegrität und die Compliance-Übersicht im Dashboard in die Abschnitte zu Dateiänderungen und Prüfung dieses Nachweises einfließen.
Ihr nächster Schritt: Öffnen Sie heute Ihr Hosting-Kundenmenü, finden Sie heraus, wie lange Ihre Access-Logs aufbewahrt werden, und schreiben Sie diese Zahl oben auf die Seite.
FAQ
Darf ich fehlgeschlagene Logins mit IP-Adressen protokollieren?
Fehlgeschlagene Logins zu protokollieren, um das Erraten von Passwörtern zu erkennen und zu blockieren, ist ein anerkannter Sicherheitszweck. Beschränken Sie die Felder auf das, was dieser Zweck braucht (versuchter Benutzername, IP, Zeit und Ergebnis), bewahren Sie die vollständige IP nur so lange auf wie nötig, und dokumentieren Sie Zweck und Frist. Die Rechtsgrundlage klären Sie mit Ihrem Datenschutzbeauftragten.
Brauche ich eine Einwilligung für Sicherheitslogs?
Fragen Sie Ihren Datenschutzbeauftragten nach der Rechtsgrundlage für Ihre Situation. Cookie- und Consent-Banner sind für Tracking und Marketing gedacht. Für die Logs, die Ihre Website sicher halten, sind sie nicht das richtige Werkzeug. Nehmen Sie das Sicherheits-Logging nicht vorsichtshalber in den Banner auf.
Mein Hoster löscht Access-Logs nach wenigen Tagen. Reicht das?
Das hängt davon ab, wie schnell Sie einen Angriff bemerken würden. Fällt Ihnen ein Hack erst nach Wochen auf, sind die Logs, die seinen Anfang zeigen, längst weg. Eine Kopie außerhalb des Servers mit einer dokumentierten, längeren Frist für die Logs, die Sie wirklich brauchen, ist eine Überlegung wert.
Dieser Artikel ist eine allgemeine Information und keine Rechtsberatung.
Prüfen Sie Ihre eigene Website
Security Audit & Compliance ist das WordPress-Plugin von secaudit.eu: Es sucht nach Malware, verstecktem Spam, veränderten Kerndateien und unsicherem Code und ordnet seine Befunde DSGVO Art. 32, NIS2 Art. 21 und den OWASP Top 10 zu.
Sehen, was das Plugin prüft

