Registos de segurança e RGPD: o que guardar e quanto tempo
Registos de segurança e RGPD no WordPress: o que registar, onde ficam os logs, quem os pode ler, como encurtar IP e como definir e aplicar o prazo de conservação.
Também em: English Deutsch Français Español Italiano Polski Türkçe

Depois de um ataque, surgem três perguntas: como entrou o atacante, o que conseguiu ver e há quanto tempo lá estava. Sem registos, só se pode adivinhar, e um palpite é uma base frágil para decidir sobre uma violação de dados. Bons registos de segurança à luz do RGPD significam guardar dados suficientes para responder a essas três perguntas. Significam também tratar os registos como dados pessoais, porque é isso que eles são.
Registos de segurança e RGPD: porque precisa deles e porque são dados pessoais
O RGPD espera que saiba o que aconteceu. O artigo 33.º, n.º 5 obriga a documentar todas as violações de dados pessoais, incluindo os factos, os efeitos e as medidas de reparação, mesmo quando não notifica a autoridade de controlo. Não se podem registar os factos de uma violação que não se consegue reconstituir. O artigo 32.º, n.º 1, alínea b), exige a integridade permanente dos sistemas, e o artigo 32.º, n.º 1, alínea d), exige um processo para testar se as medidas funcionam. Os registos servem ambos.
Os registos contêm também endereços IP, nomes de utilizador, por vezes endereços de email, e um histórico de quem fez o quê e quando. Isso faz deles dados pessoais. Precisam de segurança adequada (art. 5.º, n.º 1, alínea f)), de proteção de dados por defeito (art. 25.º) e de documentação que possa apresentar (art. 5.º, n.º 2).
Daqui nasce uma tensão. Se guardar pouco, não consegue investigar. Se guardar demasiado durante demasiado tempo, cria um arquivo de dados pessoais que pode, ele próprio, ser alvo de fuga. O resto deste artigo trata de encontrar o ponto intermédio e de o pôr por escrito. Para o conjunto mais amplo de medidas do artigo 32.º, veja o artigo 32.º do RGPD aplicado ao WordPress.
O que registar num site WordPress
O núcleo do WordPress não mantém um registo de atividade. Os eventos vêm de um plugin de registo de atividade ou de segurança, ou do servidor web. Estas são as fontes que contam numa investigação:
| Fonte do registo | O que contém | Dados pessoais | Utilização típica |
|---|---|---|---|
| Inícios de sessão e tentativas falhadas | Utilizador tentado, IP, hora, resultado | IP, nome de utilizador | Força bruta, apropriação de contas |
| Alterações de utilizadores e funções | Novos utilizadores, mudanças de função, autor | Nomes de utilizador, emails | Contas de administrador ocultas |
| Palavras-passe de aplicação | Utilizador, nome, criação, última utilização | Nome de utilizador, IP | Acesso persistente |
| Alterações de plugins e temas | Instalar, atualizar, ativar, eliminar | Nome de utilizador | Ponto de entrada, backdoors |
| Alterações de definições | siteurl, home, email do administrador | Nome de utilizador, email | Redirecionamentos maliciosos, tomada de controlo |
| Integridade de ficheiros | Ficheiros novos ou alterados face à referência | Normalmente nenhum | Web shells, código injetado |
| Registos de acesso/erro do servidor web | Cada pedido: IP, URL, estado, user agent | IP, por vezes dados nos URL | Construir a cronologia |
As alterações ao siteurl e ao email do administrador merecem atenção especial. Os atacantes mudam ambos para redirecionar visitantes ou para receber os emails de recuperação de palavra-passe. As alterações de ficheiros medidas face a uma referência fiável são muitas vezes a primeira prova concreta de uma web shell. O registo de acesso liga os eventos entre si: mostra que IP enviou o pedido POST a que ficheiro, poucos segundos antes de surgir a nova conta de administrador.
Alguns dados nunca devem entrar num registo: palavras-passe (incluindo tentativas falhadas, que muitas vezes são uma palavra-passe verdadeira com um erro de escrita), o conteúdo integral de formulários de contacto, dados de pagamento e corpos de pedidos em bruto. Se um plugin se oferecer para «registar tudo», recuse.
Onde ficam os registos do WordPress e porque isso importa depois de um ataque
Os registos acabam normalmente num de quatro locais:
- A conta de alojamento: registos de acesso e de erro no painel de controlo. Os fornecedores fazem a rotação ao fim de um prazo que eles definem, e que é frequentemente curto. Verifique o que o seu faz.
- A base de dados do WordPress: os plugins de registo de atividade escrevem nas suas próprias tabelas.
- **
wp-content/debug.log:** erros de PHP, por vezes com caminhos, nomes de utilizador ou dados de pedidos. - Um serviço externo de registos ou um servidor syslog.
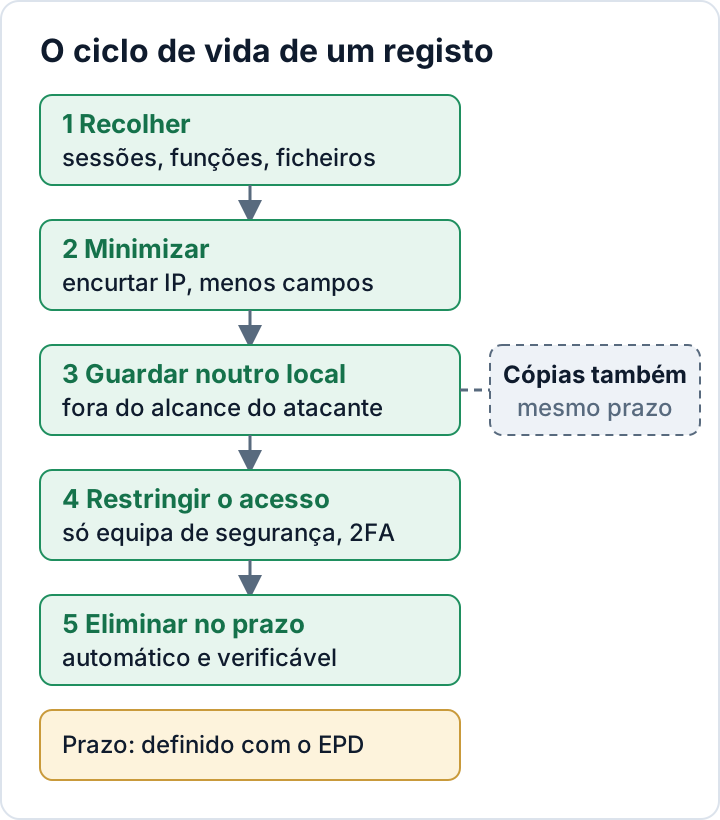
Os três primeiros partilham uma fragilidade. Quem tiver direitos de administrador ou acesso a ficheiros pode editá-los ou esvaziá-los. Um atacante cuidadoso apaga as linhas da tabela de inícios de sessão que mostram os seus próprios acessos. Por isso, mantenha uma cópia num sítio onde o site WordPress não consiga escrever. Pode ser um servidor syslog, um serviço de registos ou, no mínimo, um diretório fora da raiz web que o utilizador do PHP não possa modificar. O nginx consegue enviar os registos de acesso diretamente para syslog (access_log syslog:server=logs.example.net combined;), e o rsyslog consegue reencaminhar os registos do servidor.
Um serviço externo de registos trata dados pessoais por sua conta. Isso torna-o subcontratante, e precisa de um contrato de subcontratação nos termos do artigo 28.º. Verifique também onde o serviço armazena os dados.
Guardar menos dados pessoais: IP encurtados e menos campos
O artigo 25.º pede proteção de dados por defeito. Na prática, decida para cada registo se precisa do endereço IP completo. O bloqueio de força bruta e o rastreio de incidentes precisam dele, mas só por pouco tempo. As estatísticas e os registos de tendência de longo prazo não precisam.
Com o nginx, pode escrever dois registos: um completo, com prazo de conservação curto, e um encurtado, que guarda durante mais tempo. As diretivas map e log_format pertencem ao bloco http:
map $remote_addr $remote_addr_short {
    default                                  0.0.0.0;
    "~^(?P<ip>\d+\.\d+\.\d+)\.\d+$"           $ip.0;
    "~^(?P<ip>[^:]+:[^:]+):"                  $ip::;
}

map $request_uri $request_path {
    "~^(?P<path>[^?]*)" $path;
}

log_format privacy '$remote_addr_short [$time_local] "$request_method $request_path $server_protocol" '
                   '$status $body_bytes_sent "$http_user_agent"';

access_log /var/log/nginx/access.log combined;
access_log /var/log/nginx/access-short.log privacy;
Em IPv4, isto substitui o último octeto por 0. Em IPv6, mantém apenas os dois primeiros grupos. Registar apenas o caminho de $request_uri (cortado no ?) em vez de $request elimina também a query string, que é onde costumam aparecer endereços de email, tokens de recuperação e identificadores de seguimento. O simples $uri não é um bom substituto no WordPress: depois do try_files, costuma mostrar /index.php em vez da página pedida. Se o site estiver atrás de uma CDN ou de um proxy inverso, o $remote_addr é o endereço do proxy, a menos que o módulo real-IP esteja configurado. Teste com nginx -t antes de recarregar. Muitos plugins de segurança têm uma opção equivalente de «anonimizar IP» para as suas próprias tabelas.
Isto tem limites. Um IP encurtado continua muitas vezes a ser um dado pessoal quando combinado com uma marca temporal e um user agent, pelo que permanece no âmbito do RGPD. E é muito menos útil numa investigação. Por isso mantém-se o registo completo durante pouco tempo e não se confia apenas no encurtado.
Quem pode ler os registos: restrições de acesso
Os registos mostram quem iniciou sessão, de onde e quando, por isso só as pessoas que tratam da segurança os devem ler. Percorra cada local:
- O painel de alojamento: quem tem acesso e se antigos colaboradores ou agências anteriores ainda o têm.
- O ecrã de registos do plugin: em regra visível para todos os Administradores. É mais uma razão para manter pequeno o número de administradores.
- O serviço externo de registos: apenas contas nominais, com autenticação de dois fatores ativada.
Mantenha os ficheiros de registo fora da raiz web. Verifique que o debug.log não pode ser descarregado a partir do seu domínio. As definições estão descritas em endurecimento do wp-config.php. Se uma agência lê os registos de um cliente, está a tratar dados pessoais por conta dele e tem de ficar abrangida pelo contrato de subcontratação. Registar quem lê os registos é opcional num site pequeno. Faça-o ou não, deixe-o escrito.
Conservação: escolha um prazo justificado e elimine automaticamente
Este artigo não lhe dará um número legal de dias, porque nenhum número único serve todos os sites. Defina o prazo com o seu encarregado da proteção de dados, ou com quem trata da proteção de dados na empresa. Depois registe a justificação:
- Tempo de deteção: quanto tempo, de forma realista, os ataques podem passar despercebidos no seu site. Registos eliminados antes de notar um problema não servem de nada.
- Ritmo de revisão: com que frequência alguém olha de facto para os registos ou alertas. Veja monitorização de segurança do WordPress.
- A rotação do fornecedor de alojamento: o que o fornecedor elimina de qualquer modo e se precisa de uma cópia durante mais tempo.
- Limitação da conservação: o princípio do RGPD segundo o qual os dados pessoais não são conservados por mais tempo do que o necessário para a finalidade.
Um padrão comum é um prazo curto para os registos completos em bruto e um mais longo para dados encurtados ou agregados.
Depois, faça com que a eliminação aconteça tecnicamente. No seu próprio servidor, edite o ficheiro /etc/logrotate.d/nginx existente em vez de acrescentar uma segunda entrada para os mesmos ficheiros:
/var/log/nginx/*.log {
    daily
    rotate 14
    maxage 14
    compress
    delaycompress
    missingok
    notifempty
    sharedscripts
    postrotate
        [ -s /run/nginx.pid ] && kill -USR1 "$(cat /run/nginx.pid)"
    endscript
}
O 14 é um valor de substituição. Troque-o pelo prazo que documentou. Se os registos completo e encurtado precisarem de prazos diferentes, dê a cada ficheiro o seu próprio bloco com o caminho exato, em vez do caractere universal *.log; o logrotate rejeita um ficheiro que corresponda a dois blocos. O comando logrotate -d /etc/logrotate.d/nginx mostra o que aconteceria sem alterar nada.
Para as tabelas de plugins, defina a opção de conservação do plugin e verifique se a respetiva tarefa de limpeza existe com wp cron event list. O WP-Cron só corre quando o site recebe visitas, pelo que um site com pouco tráfego pode precisar de um cron de sistema a sério. Defina uma política de conservação no serviço externo e uma regra de expiração para as cópias de segurança. Depois confirme que a eliminação acontece mesmo: veja o ficheiro mais antigo em /var/log/nginx/ e a linha mais antiga da tabela de registos (wp db tables --all-tables-with-prefix | grep -i log ajuda a encontrar a tabela; sem a opção, as tabelas de plugins muitas vezes não são listadas).
Documente: um registo de uma página sobre o logging
O artigo 5.º, n.º 2, obriga a poder demonstrar a conformidade. Para os registos, uma página costuma bastar:
- Finalidade: detetar e investigar incidentes de segurança
- Fontes: que registos, de que sistemas
- Campos e os dados pessoais que contêm
- Locais de armazenamento e subcontratantes (com o estado do contrato)
- Quem tem acesso e como o acesso é protegido
- Prazo de conservação por tipo de registo, com a justificação
- Como a eliminação é imposta (logrotate, definição do plugin, política do serviço, expiração das cópias)
- Onde os IP são encurtados e onde não são
- Frequência da revisão e quem a faz
- Data da última verificação de que a eliminação funciona
Ligue esta página aos seus registos do artigo 32.º e ao procedimento para violações. Quando algo acontece, os passos descritos no guia de notificação de violações do RGPD em 72 horas dependem do que estes registos conseguem mostrar. Se usar o plugin gratuito Security Audit & Compliance, a sua referência de integridade de ficheiros e o resumo de conformidade no ecrã podem alimentar as partes deste registo dedicadas às alterações de ficheiros e à revisão.
O próximo passo: abra hoje o painel do seu alojamento, descubra durante quanto tempo os registos de acesso são mantidos e escreva esse número no topo da página.
FAQ
Um registo de inícios de sessão falhados com endereços IP é permitido?
Registar inícios de sessão falhados para detetar e bloquear tentativas de adivinhar palavras-passe é uma finalidade de segurança reconhecida. Limite os campos ao que essa finalidade exige (utilizador tentado, IP, hora e resultado), guarde o IP completo apenas o tempo necessário e documente a finalidade e o prazo. Esclareça o fundamento de licitude com o seu encarregado da proteção de dados.
Preciso de consentimento para os registos de segurança?
Consulte o seu encarregado da proteção de dados sobre o fundamento de licitude na sua situação. Os banners de cookies e de consentimento foram concebidos para seguimento e marketing. Não são a ferramenta para os registos que mantêm o seu site seguro. Não acrescente os registos de segurança ao banner só por precaução.
O meu fornecedor de alojamento elimina os registos de acesso ao fim de poucos dias. É suficiente?
Depende da rapidez com que notaria um ataque. Se só descobrisse uma intrusão semanas depois, os registos que mostram como tudo começou já teriam desaparecido. Vale a pena considerar uma cópia fora do servidor, com um prazo documentado e mais longo para os registos de que realmente precisa.
Este artigo é uma informação geral e não constitui aconselhamento jurídico.
Verifique o seu site
O Security Audit & Compliance é o plugin WordPress da secaudit.eu: procura malware, spam oculto, ficheiros do núcleo alterados e código vulnerável, e associa as conclusões ao art. 32.º do RGPD, ao art. 21.º da NIS2 e ao OWASP Top 10.
Ver o que o plugin verifica

